



Følgende er en rapport fra Iran Internationals efterforskning af de fem hackere fra IRGC og efterretningsministeriet, der er eftersøgt af USA.
Rapporten konkluderer, at de udover at spionere og stjæle information for Den Islamiske Republik også var involveret i afpresning, salg af stjålne informationer, stjæling af kryptovaluta og rettet mod iranske borgere i og uden for USA.
Lad os ikke miste kontakten ... Jeres regering og Big Tech forsøger aktivt at censurere de oplysninger, der rapporteres af The Exposé , for at tjene deres egne behov. Tilmeld dig vores e-mails nu for at sikre dig, at du modtager de seneste ucensurerede nyheder i din indbakke ...
Hackere uden grænser: Tjener Teheran, stjæler ved siden af
Af Shahed Alavi, udgivet af Iran International
Bemærkning fra The Exposé: Den originale artikel indeholder adskillige billeder, som vi, bortset fra et par stykker, ikke har inkluderet nedenfor.
Indholdsfortegnelse
- Introduktion
- Mabna og hacker-for-hire-modellen
- Et netværk bygget op omkring entreprenører og virksomhedsskaller
- Arman Kahzadian og rekrutteringen af undergrundstalenter
- Behzad Mesri og overlapningen mellem statsligt arbejde og cyberkriminalitet
- Keyvan Fayyaz Ghareh-Balagh og salg af adgang
- Mojtaba Ghaleh-Kuhi og infrastrukturen bag projekt Sonbol
- Saber Shahbazi Balujeh og årelangt lavprofileret indbrudsarbejde
- Penge, staten og organiseret cyberkriminalitet
Introduktion
En Iran International- undersøgelse af fem hackere med tilknytning til den iranske revolutionsgarde og efterretningsministerium, som er eftersøgt af USA, viser, hvordan medlemmer af netværket udførte statsstyret spionage, samtidig med at de solgte stjålne data, afpressede ofre og angreb iranske borgere og virksomheder for privat profit.
De fem var blandt et netværk af hackere tilknyttet Mabna Instituttet, som udførte operationer for iranske regeringsenheder, herunder Revolutionsgarden. Efter at identiteten på de første medlemmer af netværket blev afsløret, fortsatte nogle deres aktiviteter fra oktober 2018 under en ny operation kendt som Projekt Sonbol, som ifølge Iran International- kilder blev ledet af efterretningsministeriet.
Tirsdag den 18. august, mere end otte år efter at den første anklage mod Mabna blev offentliggjort, udsendte det amerikanske justitsministerium en supplerende anklage, der giver et langt bredere billede af instituttets lejede hackere og deres forbindelser til Revolutionsgarden.
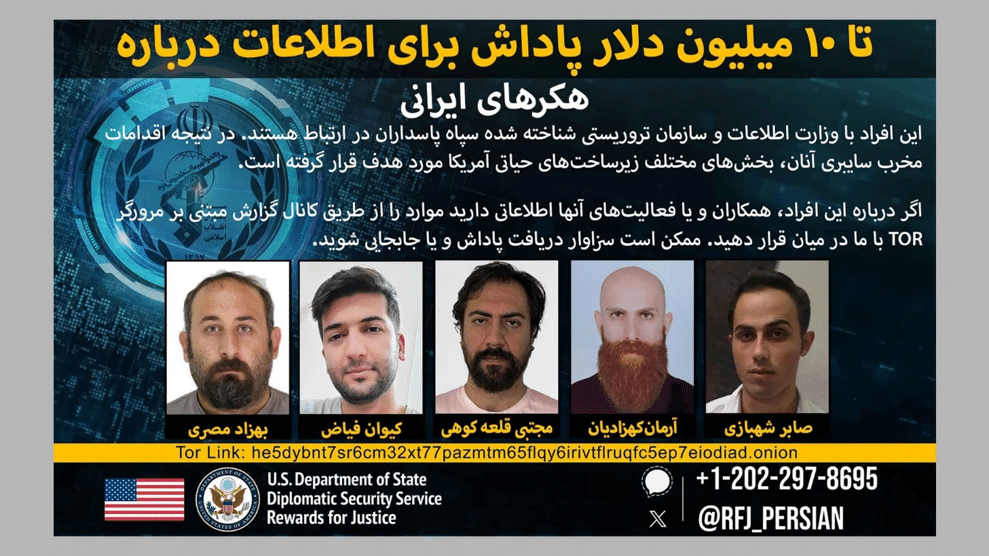
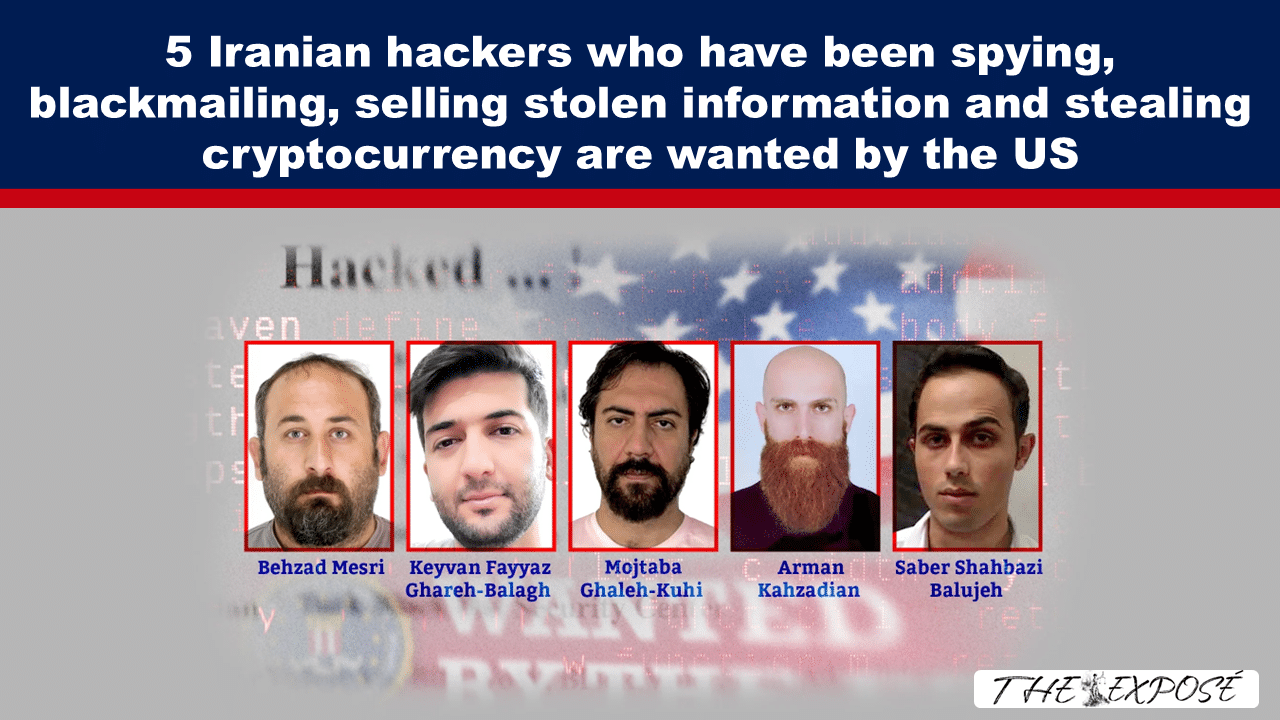
Fem af de otte yderligere tiltalte, der er nævnt i anklageskriftet, skiller sig ud, fordi det amerikanske udenrigsministeriums program "Rewards for Justice" har tilbudt belønninger på op til 10 millioner dollars for information, der fører til deres identifikation eller placering: Arman Kahzadian, Behzad Mesri, Keyvan Fayyaz Ghareh-Balagh, Mojtaba Ghaleh-Kuhi og Saber Shahbazi Balujeh.
De fem nåede Mabna ad forskellige ruter. Kahzadian, Ghaleh-Kuhi og Fayyaz kom fra unge iranske hackergrupper, der i starten havde ødelagt hjemmesider. Mesri flyttede fra black-hat-fora til Revolutionsgardens efterretningstjeneste, før han ledede et cybersikkerhedsfirma. Shahbazi, der efterlod et mindre offentligt fodaftryk, kom ind i netværket gennem et APA-cybersikkerhedscenter.
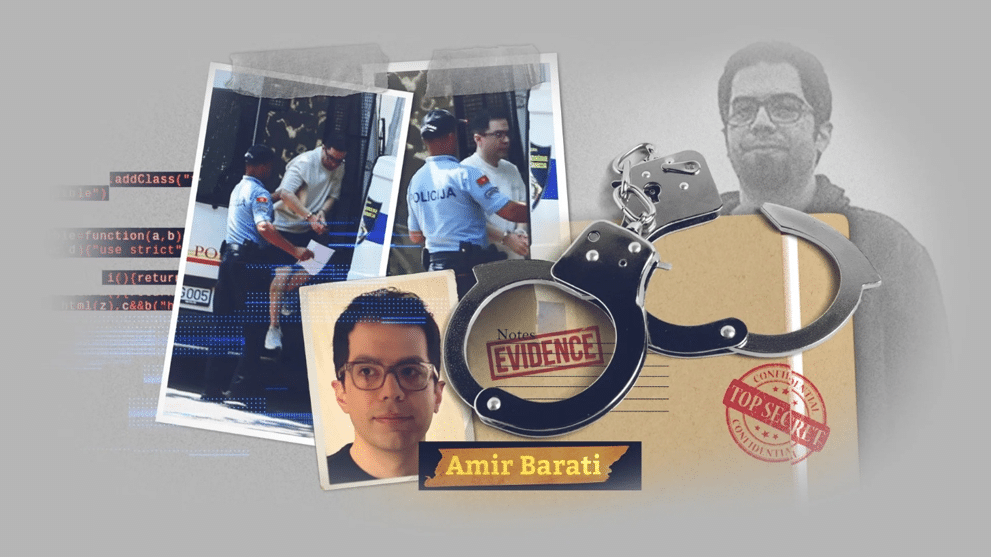
De tre andre nyligt sigtede tiltalte har andre omstændigheder. Amir Barati blev arresteret i Montenegro i juli og afventer udleveringsproceduren. Der er ikke blevet annonceret nogen belønning til Saeed Houshyar eller Manouchehr Hashemloo, som begge står over for 10 anklager.
Iran Internationals undersøgelse viser, at medlemmer af netværket i de efterfølgende år opererede ad to spor: de udførte statsstyrede cyberoperationer mod udenlandske mål, mens de forfulgte privat profit gennem stjålne legitimationsoplysninger, afpresning, kryptovalutaoperationer og salg af adgang til kompromitterede systemer. Grænsen mellem regeringsmissioner og organiseret cyberkriminalitet forsvandt gentagne gange.
Efterforskningen er baseret på interviews med kilder, der er bekendt med de fem hackeres aktiviteter, en gennemgang af den nye anklage og andre amerikanske rets- og regeringsdokumenter, cybersikkerhedsarkiver og iranske virksomhedsregistreringsoptegnelser.
Mabna og hacker-for-hire-modellen
Gholamreza Rafatnejad og Ehsan Mohammadi etablerede Mabna Instituttet i 2013 i et lille kontor i en lejlighed på North Sheikh Bahaei Street i Teheran.
Instituttet havde angiveligt til formål at forbinde iranske universiteter og videnskabelige og forskningsinstitutioner med akademiske ressourcer i udlandet. I stedet for at købe abonnementer hyrede Mabna imidlertid hackere og hyrede hackere mod betaling for at kompromittere konti tilhørende universitetsprofessorer, virksomhedsansatte og udenlandske embedsmænd udvalgt som mål af iranske regeringsenheder, herunder Revolutionsgarden og efterretningsministeriet.
I løbet af næsten fem år kompromitterede Mabna-netværket næsten 8,000 e-mails og brugerkonti tilhørende akademikere på 144 amerikanske universiteter og 178 universiteter i 22 andre lande, herunder institutioner i Europa, Canada, Australien, Kina, Israel, Japan, Malaysia, Tyrkiet, Sydkorea, Singapore og Saudi-Arabien.
Ved hjælp af de stjålne konti downloadede hackerne akademiske artikler, afhandlinger, e-bøger og andet forskningsmateriale. Det amerikanske justitsministerium anslog, at mindst 31.5 terabyte data til en værdi af mere end 3.4 milliarder dollars blev stjålet fra amerikanske universiteter.
Mabnas operationer strakte sig ud over den akademiske verden. Mindst fem amerikanske føderale og statslige ministerier og agenturer blev målrettet, sammen med 42 amerikanske private virksomheder, 11 europæiske virksomheder, FN og UNICEF.
Noget af det stjålne akademiske materiale blev også solgt via to websteder, Megapaper.ir og Gigapaper.ir. Sidstnævnte tillod iranske kunder at bruge kompromitterede professorkonti til at få direkte adgang til onlinebiblioteker på udenlandske universiteter.
Det primære værktøj var spear phishing, hvor man brugte e-mails eller falske login-sider skræddersyet til et måls universitet, forskningsfelt eller professionelle relationer. Netværket anvendte senere password spraying, hvor man testede et lille antal almindeligt anvendte adgangskoder mod et stort antal konti i et forsøg på at undgå at udløse sikkerhedsadvarsler.
En af netværkets mest kendte operationer var hackingen af HBO i 2017. Mesri begyndte at undersøge virksomhedens netværk og fjernadgangspunkter i maj samme år. Hackerne kompromitterede medarbejderkonti og stjal materiale, herunder uudsendte tv-episoder, manuskripter og plotresuméer til uudgivne episoder af Game of Thrones, kontaktoplysninger på skuespillere og crew, e-mails, økonomiske dokumenter og adgangskoder til sociale mediekonti.
Mesri krævede oprindeligt, hvad der svarer til 5.5 millioner dollars i Bitcoin, og øgede senere løsesummen til 6 millioner dollars. Da HBO ikke betalte, blev noget af det stjålne materiale frigivet. Houshyar, Hashemloo, Fayyaz, Shahbazi og Kahzadian deltog også i operationen sammen med Mesri, ifølge amerikanske retsdokumenter.
Den amerikanske anklage i 2018 afsluttede ikke netværkets aktiviteter. Iran Internationals efterforskning viser, at efter at identiteten på Mabnas første ni offentligt anklagede medlemmer blev afsløret, blev en del af operationen omorganiseret som Projekt Sonbol. Kilder i Iran International siger, at den opererede under ledelse af efterretningsministeriet. Holdets kerne var baseret i Karaj, selvom dets infrastruktur og medarbejdere opererede andre steder.
Ifølge kilder fra Iran International havde tre embedsmænd fra efterretningsministeriet, der var involveret i cyberoperationer – Avaz-Ali Nouranian, Mojtaba Javanbakht og Mohammad-Amin Fasihi Dastjerdi – forbindelser til Sonbol og dets medlemmer. Mesri og Ghaleh-Kuhi havde ledende roller. Fayyaz, Shahbazi og Mohammadreza Kadkhodaei modtog servere, mållister og opgaver som indtrænger, mens Kahzadian forblev tæt på netværket og arbejdede sammen med andre medlemmer om kryptovalutaoperationer, tyveri af legitimationsoplysninger og aktiviteter for efterretningsministeriet.
Ifølge kilder fra Iran International og dokumenter fra det amerikanske udenrigsministerium stjal Projekt Sonbol adskillige terabyte data fra amerikanske teknologivirksomheder, forsvarsentreprenører, et energiselskab og et flyselskab.
Sonbol anvendte teknikker, som Mabna tidligere havde anvendt, på en bredere vifte af mål, herunder virksomheder inden for forsvars-, energi-, sundheds- og finanssektoren, samtidig med at han udviklede en stærkere profitorienteret dimension.
Et netværk bygget op omkring entreprenører og virksomhedsskaller
Folk fra undergrunds hackergrupper, onlinefora, universiteters cybersikkerhedscentre og private entreprenører kom ind i Revolutionsgardens og efterretningsministeriets kredsløb gennem ruter, herunder anholdelse og rekruttering, sikkerhedskontrakter, frontselskaber og direkte ansættelse.
En række virksomheder opstod i netværket, heriblandt Imen Wall Pardaz, Net Peygard Samavat, Ilya Net Gostar Iranian, Ayandeh Sazan Sepehr Arya og Imen Net Pasargad, senere omdøbt til Shahid Shoushtari. De var juridisk set adskilte virksomheder med separate registreringsnumre og stiftelsesdatoer. Men overlappende direktører og adresser, sammen med kontinuitet i personale og drift, indikerer, at enhederne bidrog til at bevare det samme operationelle netværk. I nogle tilfælde erstattede nye virksomheder effektivt sanktionerede forgængere. I andre tilfælde håndterede frontenheder spørgsmål som menneskelige ressourcer og økonomi for sanktionerede entreprenører.
Strukturen tillod hackere at operere samtidig som private ansatte, militære entreprenører og efterretningsagenter uden formelt at optræde på Revolutionsgardens eller Efterretningsministeriets personalelister. Når et firma blev sanktioneret eller afsløret, kunne personale, kontrakter og udstyr flyttes andre steder hen.
Medlemmer af dette bredere entreprenørøkosystem deltog i operationer, herunder cyberkampagner, der havde til formål at forstyrre og intimidere vælgere under det amerikanske præsidentvalg i 2020, og hack-and-leak-operationer mod israelske mål.
Universitetsbaserede APA-cybersikkerhedscentre dannede en anden rute ind i systemet.
APA-centrene, der blev etableret omkring Iran Telecommunications Research Centre, leverede sårbarhedsvurderinger, penetrationstest og cybersikkerhedstjenester til offentlige og private kunder. Amerikanske regeringsdokumenter har identificeret hackere med tilknytning til iranske sikkerhedsagenturer, herunder Kahzadian og Shahbazi, som ansatte i sådanne centre.
I lyset af den arkitektur bliver de fem hackeres forskellige veje tydeligere. Hver især besatte et forskelligt lag af systemet og udviklede sin egen balance mellem statslige opgaver og personlig profit.
Arman Kahzadian og rekrutteringen af undergrundstalenter
Arman Kahzadian, født 11. februar 1992 i Ilam, begyndte sin kendte hackeraktivitet i 2009. Under aliaset Skitt3r grundlagde han Digital Boys Underground Team sammen med den Mashhad-baserede hacker Amir Barati, kendt online som Kinglet.
I 2013 havde Digital Boys registreret mere end 1,000 individuelle angreb og næsten 8,000 masseangreb mod servere. Hackingarkiver forbandt gruppen med mål, herunder et underdomæne knyttet til et forskningscenter for vandveje i den amerikanske hær samt NASA, Microsoft og MIT.
En cybersikkerhedsekspert, der tidligere har talt med Iran International, beskrev Barati som en tidlig mentor. "Amir var et par år ældre end Arman, men han genkendte hurtigt Armans talent og kom tættere på ham."
I maj 2011, midt i en magtkamp mellem efterretningsministeriet og Revolutionsgardens efterretningsorganisation, anholdt efterretningsministeriet Kahzadian, Barati, Masoud Molavi og en anden person.
En ændret iransk anklageskrift udstedt tre år senere anklagede dem for forsamling og samarbejde mod den nationale sikkerhed gennem hacking af websteder tilhørende regeringsinstitutioner, revolutionære organer og banker. Iranske internationale kilder siger, at Kahzadian blev løsladt flere uger efter at have indvilliget i at samarbejde med efterretningsministeriet. Mellem 2013 og 2019 blev han dømt mindst fire gange for hacking og onlinebedrageri og modtog kombinerede domme på mere end tre et halvt års fængsel og bøder. Der er ingen beviser for, at disse fængselsstraffe blev fuldbyrdet.
Kilder fra Iran International siger, at Kahzadian i 2012 kom til et APA-cybersikkerhedscenter, der arbejdede for efterretningsministeriet. Han skiftede senere til den private cybersikkerhedsentreprenør Imen Wall Pardaz, som leverede tjenester til regerings- og sikkerhedsagenturer, herunder Revolutionsgarden. Ifølge kilderne arbejdede Kahzadian hos Imen Wall sammen med efterretningsagenturer fra Revolutionsgarden på projekter rettet mod kritisk infrastruktur og regeringsinstitutioner i USA og Storbritannien, samt organisationer og enkeltpersoner i hele Mellemøsten. Han kom til Mabna i 2017, hvor han deltog i deres spear-phishing- og tyverikampagner for intellektuel ejendomsret samt HBO-hacket.
Kilder fra Iran International siger, at Kahzadian i de senere år har arbejdet sammen med Mesri på kryptovaluta-hackingprojekter, hvor han har brugt information fra penetrerede systemer til at identificere kryptovalutaadresser og digitale tegnebøger. En kilde sagde, at deres mål omfattede brugere i USA, Storbritannien, Canada, Australien og New Zealand, samt nordkoreanske cyberagenter i nogle tilfælde.
Kahzadians udvikling fra en ung hjemmeside-ødelægger til en statsligt forbundet entreprenør illustrerer én af de ruter, hvorigennem Irans sikkerhedsapparat absorberede undergrunds-cybertalenter: anholdelse, samarbejde, private entreprenører og regeringsopgaver.
Behzad Mesri og overlapningen mellem statsligt arbejde og cyberkriminalitet
Behzad Mesri blev født den 24. august 1988 i Naqadeh. I hackerkredse var han kendt som Skote Vahshat, eller "Terrorens Stilhed".
I slutningen af 2008 var han med til at grundlægge Turk Black Hat-forummet sammen med Manouchehr Hashemloo. Gruppen blev kendt for at have ødelagt hundredvis af hjemmesider i og uden for Iran og forblev aktiv indtil 2015.
Ifølge kilder fra Iran International sluttede Mesri sig til Enhed 2000 i Revolutionsgardens Efterretningstjeneste i 2013. Der arbejdede han sammen med Hashemloo og Fayyaz på operationer rettet mod militære systemer, software relateret til Israels atomprogram og israelsk infrastruktur.
I maj 2014, efter at have forladt Guards Intelligence, blev Mesri administrerende direktør og bestyrelsesmedlem for Net Peygard Samavat. Hashemloo og Ghaleh-Kuhi arbejdede også i virksomheden under hans tilsyn. Iran International- kilder siger, at Net Peygard fungerede som entreprenør for iranske sikkerhedstjenester og leverede tjenester til organer, herunder efterretningsministeriet, enheder fra Revolutionsgarden, Quds-styrken og cyberpolitiet. Dokumenter fra det amerikanske finansministerium identificerer Mohammad-Bagher Shirin-Kar, også kendt som Mojtaba Tehrani, som virksomhedens tekniske direktør og siger, at han koordinerede kontakter med Revolutionsgarden og rapporterede om projektets fremskridt til IRGC-embedsmænd.
I samme periode brugte Mesri oplysninger leveret af Monica Witt, en tidligere kontraspionageofficer i det amerikanske luftvåben, der deserterede til Iran, til at levere servere og teknisk infrastruktur til operationer mod nuværende og tidligere kontraspionagepersonale i det amerikanske luftvåben. Han håndterede også falske konti, phishing og levering af malware i forbindelse med kampagnen.
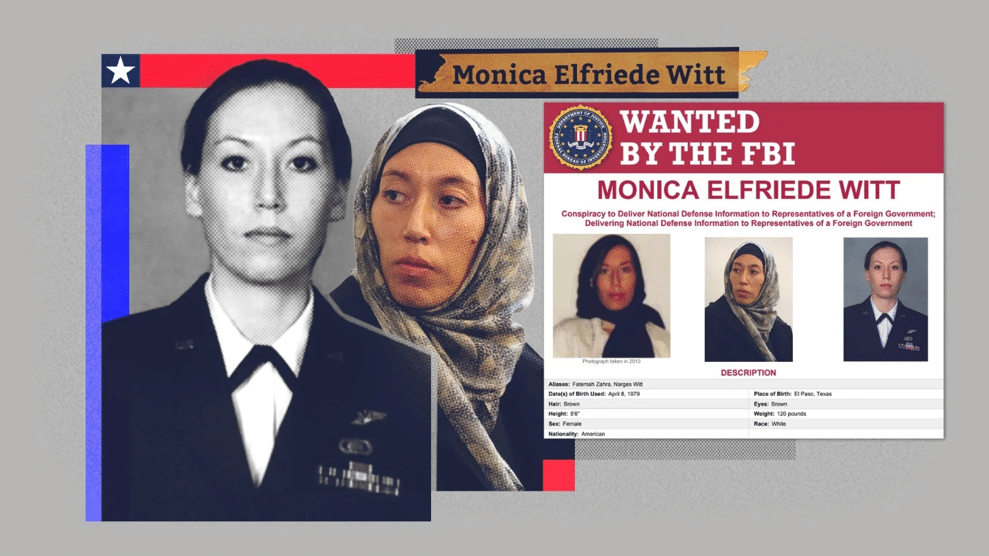
Mesri indgik efterfølgende kontrakt med Mabna, hvor han administrerede infrastruktur og distribuerede stjålne legitimationsoplysninger. Omkring samme tid etablerede han og Ghaleh-Kuhi findemail.io, som Iran Internationals efterforskning hævder blev brugt til at sælge stjålne legitimationsoplysninger til privat profit.
Hans mest fremtrædende offentlige sag er fortsat HBO-hacket.
Iran International har også fået oplysninger om en anden side af hans aktiviteter.
Siden 2022 har Mesri angiveligt drevet en energiintensiv kryptovaluta-minedrift i Naqadeh med privilegeret adgang til billig elektricitet, på trods af gentagne elmangler, der rammer almindelige iranere.
En kilde fra Iran International beskrev ham som det "forkælede barn af Irans hackermiljø" og sagde, at Mesri gentagne gange brugte forbindelser til regeringen til at opnå privilegier, der ikke var tilgængelige for mange af hans medarbejdere.
Ifølge kilden opretholdt Mesri samarbejdet med iranske sikkerhedstjenester, samtidig med at han hackede ikke-statslige organisationer, private virksomheder og almindelige iranske borgere og solgte adgang til kompromitterede systemer på dark web og cyberkriminalitetsmarkeder.
Det er uklart, hvor meget iranske sikkerhedstjenester vidste om hans angreb på indenlandske mål. Men ifølge en kilde, der er bekendt med samtaler med hans venner, beskrev Mesri sin motivation i direkte vendinger: "Jeg arbejder for penge, ikke for mit folk eller mit land."
Kilder fra Iran International siger, at Mesri har akkumuleret betydelig formue sammenlignet med mange andre medarbejdere, herunder adskillige ejendomme i Karaj, Naqadeh og Teheran. Hans aktiviteter illustrerer den centrale overlapning, der undersøges i denne undersøgelse: levering af cybertjenester til efterretningsministeriet og Revolutionsgarden, mens han bruger mange af de samme kapaciteter, forbindelser og beskyttelse til at forfølge personlig profit.
Keyvan Fayyaz Ghareh-Balagh og salg af adgang
Keyvan Fayyaz Ghareh-Balagh, også kendt som Keyvan Karimi, blev født den 18. december 1989 i Mianeh. Hans tidligste dokumenterede hackeraktivitet stammer fra 2010, hvor han var med til at stifte Ajax Security Team.
Fayyaz optrådte i iranske cybersikkerhedsfora under aliasser som Hurr!c4nE! og k3yv4n. Ligesom flere af sine senere medarbejdere opbyggede han oprindeligt sit ry ved at identificere sårbarheder, udgive sikkerhedsværktøjer og beskadige websteder, herunder iranske regeringssider.
I 2012 var Ajax' aktiviteter blevet mere og mere politiske. Medlemmerne deltog i kampagner, herunder OpIsrael og OpUSA. En FireEye-rapport om gruppen, Operation Saffron Rose, beskrev perioden som en overgang fra at ødelægge offentlige websteder til aktiviteter, der i stigende grad var i overensstemmelse med den iranske regerings politiske mål. En kilde fra Iran International sagde, at Revolutionsgardens efterretningstjeneste rekrutterede Fayyaz i slutningen af 2012, efter at de var blevet opmærksomme på hans hackerevner og politiske aktivitet.
Da Fayyaz begyndte at arbejde med Unit 2000, faldt Ajax' offentlige aktivitet inden for defacement, og gruppen udviklede sig til en malware-baseret cyberspionageoperation. Dens teknikker omfattede målrettede e-mails, private beskeder på sociale medier, falske login-sider og inficerede versioner af anti-censur-software designet til at stjæle adgangskoder eller installere malware kendt som Stealer. Målene omfattede amerikanske forsvarsentreprenører og iranske oppositionsfigurer og aktivister.
Kilder fra Iran International siger, at Fayyaz arbejdede for efterretningstjenesten indtil slutningen af 2016 og udviklede bånd til Mesri og andre statsligt forbundne cyberagenter. Efter sin fratræden registrerede han Imen Faraz Rayan Ghaflan i Mianeh i januar 2017. Virksomhedsregistre beskrev en konventionel computer- og telekommunikationsvirksomhed, men en kilde fra Iran International beskrev det som et dække for hacking. Kilden sagde, at flere hackere, der blev rekrutteret til Enhed 2000, i sidste ende konkluderede, at det at fungere som entreprenører gav dem større frihed til at arbejde for flere offentlige myndigheder, samtidig med at de tjente flere penge.
Fayyaz flyttede efterfølgende til Mabna, hvor han deltog i operationer mod HBO, amerikanske forsvarsvirksomheder, en amerikansk leverandør af kommunikationsteknologi, et saudisk energiselskab og et australsk transportselskab.
Kilder fra Iran International siger, at Fayyaz også udførte cyberangrebet mod det britiske parlament i juni 2017 på vegne af Den Islamiske Republik. Angrebet anvendte brute-force-teknikker og resulterede i kompromittering af 26 brugerkonti og tyveri af nogle ofres e-maildata. Britiske medier citerede senere en vurdering fra den britiske efterretningstjeneste, der tilskrev operationen til Iran.
Fra 2018 sluttede Fayyaz sig til Projekt Sonbol. Iran International- kilder siger, at han arbejdede under Mesri og Ghaleh-Kuhi sammen med Shahbazi og Mohammadreza Kadkhodaei, men var utilfreds med hierarkiet.
Ifølge kilderne udvidede hans uafhængige kriminelle aktivitet sig fra 2020. Ved at bruge mindst seks aliasser gik han ind på ulovlige fora og markeder og solgte legitimationsoplysninger tilhørende kompromitterede virksomheder og enkeltpersoner. Oplysninger, som Iran International har fået fat i , tyder på, at Fayyaz i samarbejde med Kadkhodaei og Shahbazi også hackede iranske institutioner og virksomheder med svag sikkerhed og solgte adgang til deres systemer. Han udviklede sig til sidst til det, som cyberkriminalitetsforskere beskriver som en initial-access broker – en hacker, der kompromitterer en organisation og sælger fodfæste til andre kriminelle grupper.
En kilde hos Iran International beskrev hans angreb som "vilkårlig og blind" og sagde, at han angreb sårbare hospitaler, virksomheder, uddannelsesinstitutioner og familieforetagender og solgte adgang til ransomware-grupper. Ifølge kilden fandt et eksempel sted i september 2024, da Fayyaz angiveligt solgte adgang til netværket af Boston Children's Health Physicians, en organisation tilknyttet Boston Children's Hospital, til BianLian ransomware-gruppen.
BianLian stjal efterfølgende patient- og medarbejderoplysninger og forsøgte at afpresse organisationen ved at true med offentliggørelse. FBI og det amerikanske cybersikkerheds- og infrastruktursikkerhedsagentur (Cybersecurity and Infrastructure Security Agency) har separat dokumenteret BianLians brug af legitime fjernadgangsoplysninger købt fra IAC-mæglere, selvom disse fund ikke uafhængigt identificerer Fayyaz i denne sag.
Kilder fra Iran International siger, at Fayyaz også har kontaktet nogle ofre under dække af at hjælpe med at udbedre sikkerhedssvagheder skabt af angreb, han angiveligt selv har udført, og i nogle tilfælde har han krævet hundredtusindvis af dollars, samtidig med at han har solgt stjålne data til ransomware-kriminelle.
Revolutionsgarden og efterretningsministeriet drog fordel af hans tekniske færdigheder, mens Fayyaz brugte den erfaring, infrastruktur og beskyttelse, der var opnået gennem disse forbindelser, til at angribe mål, der var i stand til at generere profit, herunder internt i Iran.
Mojtaba Ghaleh-Kuhi og infrastrukturen bag projekt Sonbol
Mojtaba Ghaleh-Kuhi, født 28. juni 1988 i Naqadeh, har en hackinghistorik, som Iran Internationals efterforskning sporer flere år tilbage i tiden end hans formelle optræden i 2016 hos cybervirksomheden Ilya Net Gostar Iranian.
Han opererede tidligere under identiteten Mojtaba Borhani og aliaser, herunder mb_1986, mb_1986m og Mosi PC.
Cybersikkerhedsforskning viser, at han var aktiv i Irans hjemmeside-ødelæggelsesfællesskab og forbinder et af sine aliasser med netværket, der senere blev kendt som Flying Kitten, som udviklede sig fra hjemmeside-ødelæggelse og undergrundsfora til spear phishing, tyveri af legitimationsoplysninger og cyberspionage. Forskere forbandt efterfølgende Mojtaba Borhani – Ghaleh-Kuhi – med både Flying Kitten og Charming Kitten. I 2013 blev phishing-infrastruktur forbundet med netværket brugt mod iranske brugere i og uden for landet, herunder en tidligere Voice of America-vært.
En kilde med kendskab til Irans hackermiljø sagde, at Ghaleh-Kuhi sandsynligvis havde kontrakt for Imen Wall Pardaz i den periode, hvor teknisk dygtige hackere ofte blev rekrutteret af virksomheder, der arbejdede for sikkerhedstjenester.
Tekniske spor forbandt også hans brugernavne med malwareudvikling og phishing-infrastruktur. Et særligt afslørende bevismateriale dukkede op på grund af en sikkerhedsfejl begået af Ghaleh-Kuhi selv. Mellem slutningen af 2013 og sommeren 2014 uploadede han utilsigtet omkring seks måneders private samtaler med Hashemloo til VirusTotal, en online platform til cybersikkerhedsanalyse. Samtalerne gav et glimt af et lille team af hackere og leverandører, der samtidig udførte indbrud og forsøgte at sikre kommercielt cybersikkerhedsarbejde.
I en samtale diskuterede Ghaleh-Kuhi en hjemmeside, hvis ejere søgte en penetrationstest. Han bad Hashemloo om at få begrænset adgang til siden uden at forårsage alvorlig skade, så han kunne sikre sig dens sikkerhedskontrakt.
Samtalerne viser også, hvordan teamet rekrutterer personale, anskaffer servere, der senere blev brugt i spionageforsøg mod medlemmer af Irans menneskerettighedsmiljø, og diskuterer forbindelser inden for sikkerhedssystemet. De giver en direkte forbindelse mellem Ghaleh-Kuhi og Fayyaz. Den 3. juli 2014, flere uger efter at FireEye offentliggjorde Operation Saffron Rose, bad Hashemloo Ghaleh-Kuhi om at "passe på Keyvan". "Det gør vi. Bare rolig," svarede Ghaleh-Kuhi. Forskere bekræftede, at referencen var til Fayyaz.
Beviserne placerer Ghaleh-Kuhi i malwareudvikling, phishing-infrastruktur og leverandørnetværket fra mindst 2013, hvilket viser, at Ilya Net i 2016 ikke var begyndelsen på hans karriere, men endnu et skridt i bevægelsen af underground hacking-færdigheder ind i Irans sikkerheds-leverandørstruktur.
Kilder fra Iran International siger, at Ghaleh-Kuhis arbejde hos Ilya Net blev overvåget af Mohammad-Bagher Shirin-Kar, dengang kendt som Mojtaba Tehrani. Mesri og Hashemloo var blandt hans nære medarbejdere. Holdet udførte netværksoperationer og social engineering for Quds-styrken og Revolutionsgardens elektroniske cyberkommando.
Et af Ghaleh-Kuhis største projekter var at hjælpe med at udvikle et værktøj til indsamling af efterretninger, der bruges til at kortlægge måls relationer, interesser, arbejdspladser og vaner og designe mere overbevisende social-engineering-operationer. Iran Internationale kilder siger, at nogle af de oplysninger, der blev indsamlet gennem projektet, blev brugt af Quds-styrken i dødbringende operationer mod udenlandske mål.
Iran International har separat rapporteret om en anden efterretningsplatform, der støtter efterretningsministeriets og Quds Forces oversøiske operationer, og som kombinerede hackede databaser og relationskortlægning for at opbygge filer om udvalgte mål for potentielle fysiske angreb.
Ghaleh-Kuhi kom til Mabna i 2016 og blev senere en af de centrale personer i Project Sonbol, hvor han administrerede infrastruktur og dirigerede operationer. I samarbejde med Fayyaz, Shahbazi og Kadkhodaei brugte han password spraying og andre brute-force-teknikker til at stjæle store mængder legitimationsoplysninger fra amerikanske og andre udenlandske mål. Iran Internationale kilder siger, at iranske organisationer også blev angrebet, og legitimationsoplysninger blev stjålet fra indenlandske institutioner og virksomheder solgt via ulovlige onlinemarkeder, herunder findemail.io, som kilderne siger var kontrolleret af Ghaleh-Kuhi og forbundet med efterretningsministeriet.
Kilderne siger også, at Ghaleh-Kuhi og Mesri arbejdede med kryptovalutaudvinding og forsøg på at knække adgangskoder til kryptovaluta-tegnebøger. En kilde sagde, at operationen forbrugte store mængder elektricitet og tiltrak myndighedernes opmærksomhed i Karaj, men hævdede, at efterretningsministeriet greb ind og stoppede en retslig og kriminel efterforskning.
Saber Shahbazi Balujeh og årelangt lavprofileret indbrudsarbejde
Saber Shahbazi Balujeh, født 20. april 1988 i Mianeh, har efterladt et mindre offentligt fodaftryk end de andre fire hackere. Intet almindeligt kendt hackeralias er blevet offentligt forbundet med ham, og ingen fremtrædende, selvstændig sag har centreret sig om hans navn. Alligevel indikerer den nye amerikanske anklage, at hans operationelle rolle i Mabna og Project Sonbol var omfattende.
Ligesom Kahzadian arbejdede Shahbazi fra august 2013 på et APA-cybersikkerhedscenter, som ifølge kilder fra Iran International leverede hackingtjenester til efterretningsministeriet under kontrakt. Han flyttede senere til Mabna, hvor han deltog i phishing, kontoovertagelser, dataudtrækning, angreb mod private virksomheder og HBO-operationen.
Efter tiltalen i 2018 sluttede Shahbazi sig til Project Sonbol. Fra oktober 2018 til marts 2022 arbejdede han selvstændigt og sammen med Fayyaz og Ghaleh-Kuhi, hvor han brugte password spraying til at trænge ind i private virksomheder og mindst to amerikanske regeringsorganer. I nogle tilfælde overførte hackerne terabytes af stjålne data til konti, de kontrollerede. Deres mål spændte over forsvars-, energi-, teknologi-, medie-, transport-, sundheds- og regeringssektoren. Det amerikanske justitsministerium siger, at ofrene brugte mere end 20 millioner dollars på at efterforske og afhjælpe indtrængen. Under nogle operationer blev stjålne legitimationsoplysninger og data udbudt til salg på det mørke web. Fayyaz fungerede som sælger under forskellige aliasser, mens Shahbazi deltog i password spraying, indtrængen og dataudtrækning.
Fra 2022 og fremefter siger Iran International-kilder, at Shahbazi har arbejdet sammen med Fayyaz og Kadkhodaei mod organisationer inden for sundheds-, forsvars-, energi- og finanssektoren. Officielle amerikanske dokumenter viser, at Shahbazi i det mindste inden sommeren 2023 var en del af en gruppe ledet af Mesri og Ghaleh-Kuhi, der gentagne gange udførte netværksindbrud for eller på vegne af Irans efterretningsministerium. Justitsministeriet siger, at Shahbazi, Fayyaz og Kadkhodaei i sommeren 2024 med succes trængte ind i adskillige lokale, statslige og føderale myndigheder i hele USA. En erklæring fra det amerikanske finansministerium siger, at Shahbazi, ligesom andre medlemmer af netværket, også var motiveret af "personlig berigelse og grådighed", herunder gennem angreb på iranske virksomheder.
Ifølge Iran Internationals efterforskning angreb Shahbazi og Ghaleh-Kuhi i fællesskab et iransk telekommunikationsselskab i foråret 2025, trængte ind i dets systemer og udtrak data. En kilde sagde, at de efterfølgende tilbød de stjålne oplysninger til salg på det mørke web. Shahbazis begrænsede offentlige profil kan derfor afspejle ikke en perifer rolle, men den måde, han opererede på: som en lavprofileret indtrængningsspecialist, der arbejdede bag infrastruktur og onlinekonti, mens bedre kendte medarbejdere tiltrak sig større opmærksomhed.
Penge, staten og organiseret cyberkriminalitet
De fem mænds aktiviteter kan ikke forklares blot ved at beskrive dem som statslige hackere. De udførte operationer for Revolutionsgarden eller Efterretningsministeriet, mens medlemmer af det samme netværk brugte deres færdigheder, adgang og beskyttelse til at berige sig selv.
De to spor var ikke nødvendigvis konkurrerende virksomheder. De kunne forstærke hinanden. Statslige relationer kunne levere mål, efterretninger, infrastruktur, regeringskontrakter og, ifølge kilder fra Iran International , i nogle tilfælde privilegeret elektricitet eller beskyttelse mod retslig kontrol. Udover regeringsopgaver kunne medlemmer af netværket sælge stjålne oplysninger, afpresse ofre, handle med adgang til kompromitterede systemer, give adgang til ransomware-grupper eller bruge computerressourcer til kryptovalutaoperationer. Iranske organisationer og borgere var blandt ofrene.
Aftalen kan også gavne staten. Statslige enheder, der bestiller cyberoperationer, kan indhente efterretninger eller andre resultater, samtidig med at de bevarer afstand til operatører, der formelt er ansat af private virksomheder eller handler uafhængigt.
Hackerne kunne i mellemtiden operere i et miljø, hvor deres tekniske færdigheder forblev værdifulde for magtfulde sikkerhedsinstitutioner.
Kahzadians vej fra anholdelse til samarbejde, den påståede indgriben i efterforskningen af Ghaleh-Kuhis kryptovalutaaktiviteter og Mesris angivelige adgang til subsidieret energi repræsenterer forskellige aspekter af dette forhold.
Fayyaz og Shahbazi udnyttede i mellemtiden muligheder skabt af det samme økosystem til at ekspandere til undergrundsmarkeder og salg af ulovlig adgang.
Resultatet var et netværk, hvor skillelinjen mellem regeringens cyberoperationer og profitdrevet cyberkriminalitet blev stadig vanskeligere at identificere.
Fremhævet billede fra ' Hackere uden grænser: Betjener Teheran, stjæler ved siden af ', Iran International
Expose har akut brug for din hjælp…
Kan du venligst hjælpe med at holde lyset tændt med The Exposes ærlige, pålidelige, kraftfulde og sandfærdige journalistik?
Din regering og Big Tech-organisationer
prøv at tave The Expose ned og lukke den ned.
Så har vi brug for din hjælp til at sikre
vi kan fortsætte med at bringe dig
fakta, som mainstreamen nægter at vise.
Regeringen finansierer os ikke
at udgive løgne og propaganda på deres
vegne ligesom mainstream medierne.
I stedet er vi udelukkende afhængige af din støtte.
støt os venligst i vores bestræbelser på at bringe
din ærlige, pålidelige og undersøgende journalistik
i dag. Det er sikkert, hurtigt og nemt.
Vælg venligst din foretrukne metode nedenfor for at vise din støtte.

Kategorier: Seneste nyt , Seneste nyheder , Amerikanske nyheder
Åh, hvor ondt. Vidste de ubehagelige iranere ikke, at det kun er tilladt at stjæle mønter den anden vej rundt? Med andre ord: USA stjæler mønter, og de iranske møntejere står tilbage med et tåbeligt blik?
BEVIS FOR AT KRYPTO IKKE ER SIKKER MOD STATSTYRVERI. Finansminister indrømmer international kriminalitet. – https://www.bitchute.com/video/s6jIociSFvEg/
De sædvanlige ting fra propagandamedierne om shahens familie, der vil have deres kongerige og paladser tilbage.
Disse "mistænkte" kan meget vel være iranere, men jeg vil vædde på, at de er trænet, købt og betalt af CIA og dets britiske og EU-sidekicks.
Du skal måske kigge lidt dybere end dette for at komme tæt på sandheden.
Hvordan går det?
Gryde kalder kedel ... det er en komplet farce.
Tag hjem, Amerika, og få styr på dit rod, og tag din lille ven med dig, den juridiske fiktion, der kalder sig Israel.